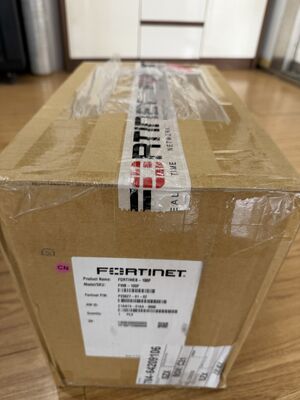
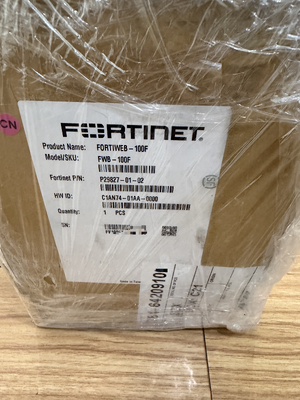
Szybkie specyfikacje
|
Element
|
Specyfikacja
|
|
Marka
|
Fortinet
|
|
Seria produktów
|
FortiWeb
|
|
Model
|
FortiWeb 100F
|
|
Numer części
|
FWB-100F
|
|
Typ produktu
|
Zapora aplikacji internetowych (WAF)
|
|
Interfejsy sieciowe
|
4 x GE RJ45
|
|
Przepustowość
|
Do 100 Mbps
|
|
Opóźnienie
|
Mniej niż 5 ms
|
|
Pamięć masowa
|
64 GB SSD
|
|
Interfejsy USB
|
2
|
|
Format
|
Pulpit
|
|
Chłodzenie
|
Bez wentylatora
|
|
Wysoka dostępność
|
Klastrowanie Active-Passive / Active-Active
|
|
Tryby wdrażania
|
Serwer proxy odwrotny, Inline Transparent, Transparent Proxy, Offline Sniffing, WCCP
|
|
Licencja na aplikację
|
Nieograniczony
|
|
Zasilacz
|
Pojedynczy zasilacz
|
|
Temperatura pracy
|
0°C do 40°C
|
Specyfikacje oparte na oficjalnej karcie danych Fortinet FortiWeb. Wartości wydajności są maksymalne i mogą się różnić w zależności od konfiguracji i warunków ruchu.
Parametry produktu
|
Parametr
|
Szczegóły
|
|
Nazwa produktu
|
Fortinet FortiWeb 100F
|
|
Numer modelu
|
FWB-100F
|
|
Kategoria produktu
|
Ochrona aplikacji internetowych i API
|
|
Technologia bezpieczeństwa
|
Zapora aplikacji internetowych
|
|
Typ portu sieciowego
|
Gigabit Ethernet RJ45
|
|
Interfejsy Ethernet
|
4 x 10/100/1000 Mbps RJ45
|
|
Maksymalna przepustowość
|
100 Mbps
|
|
Opóźnienie
|
Mniej niż 5 ms
|
|
Pojemność pamięci masowej
|
64 GB SSD
|
|
Port USB
|
2
|
|
Przetwarzanie SSL/TLS
|
Oprogramowanie
|
|
Bezpieczeństwo sprzętowe
|
Moduł zaufanej platformy (TPM)
|
|
Architektura wdrażania
|
Serwer proxy odwrotny, Inline Transparent, Transparent Proxy, Offline Sniffing, WCCP
|
|
Wysoka dostępność
|
Klastrowanie Active/Passive i Active/Active
|
|
Ochrona aplikacji
|
SQL Injection, XSS, CSRF, Session Hijacking, OWASP Top 10
|
|
Bezpieczeństwo API
|
Odkrywanie API, ochrona API, walidacja schematu
|
|
Ochrona przed botami
|
Łagodzenie skutków działania botów, wykrywanie ruchu zautomatyzowanego
|
|
Zarządzanie
|
Web GUI, CLI, REST API
|
|
Wejście zasilania
|
100–240V AC, 50–60Hz
|
|
Średnie zużycie energii
|
18 W
|
|
Rozpraszanie ciepła
|
74 BTU/h
|
|
Wymiary
|
216 × 152 × 40,5 mm
|
|
Waga
|
1,55 kg
|
|
Temperatura pracy
|
0°C do 40°C
|
|
Wilgotność
|
10%–85%, bez kondensacji
|
Specyfikacje techniczne i opisy funkcji opierają się na dokumentacji Fortinet FortiWeb.
Przegląd produktu
Fortinet FortiWeb 100F – Inteligentna ochrona aplikacji internetowych i API
Fortinet FortiWeb 100F (FWB-100F) to zapora aplikacji internetowych (WAF) zaprojektowana, aby pomóc firmom chronić aplikacje internetowe, strony internetowe i API przed coraz bardziej wyrafinowanymi zagrożeniami cybernetycznymi. Zapewnia bezpieczeństwo na poziomie aplikacji przed złośliwymi żądaniami, wykorzystaniem luk, zautomatyzowanymi atakami i nietypowymi wzorcami ruchu, co czyni go odpowiednim rozwiązaniem bezpieczeństwa dla organizacji prowadzących usługi online i aplikacje o krytycznym znaczeniu dla biznesu.
Zasilany technologiami bezpieczeństwa Fortinet, FortiWeb łączy tradycyjne sygnatury ataków, reputację IP, walidację protokołów i wykrywanie zagrożeń oparte na uczeniu maszynowym, aby identyfikować podejrzane żądania i zmniejszać ryzyko ataków na poziomie aplikacji. Pomaga zespołom ds. bezpieczeństwa chronić się przed powszechnymi zagrożeniami, takimi jak wstrzykiwanie SQL, skryptowanie między witrynami (XSS), złośliwe boty i inne ataki internetowe.
FortiWeb 100F obsługuje wiele trybów wdrażania, w tym wdrażanie jako serwer proxy odwrotny i Inline Transparent, umożliwiając administratorom sieci integrację bezpieczeństwa aplikacji z istniejącymi architekturami sieciowymi. Dzięki możliwościom odkrywania i ochrony API może również pomóc w zabezpieczeniu API używanych przez aplikacje mobilne, usługi w chmurze i systemy biznesowe.
Wyposażony w cztery interfejsy Gigabit Ethernet, pamięć masową SSD, kompaktowy format pulpitu i elastyczne opcje wysokiej dostępności, FWB-100F nadaje się dla małych i średnich firm, oddziałów, środowisk internetowych przedsiębiorstw i organizacji poszukujących dedykowanego bezpieczeństwa aplikacji internetowych.
FortiWeb 100F oferuje dodatkową warstwę bezpieczeństwa przed serwerami i aplikacjami internetowymi, pomagając firmom poprawić widoczność aplikacji, zmniejszyć ryzyko bezpieczeństwa i utrzymać bardziej niezawodne usługi cyfrowe.
Kluczowe cechy i korzyści
Zaawansowana ochrona aplikacji internetowych
Pomaga chronić aplikacje internetowe przed powszechnymi zagrożeniami na poziomie aplikacji, w tym wstrzykiwaniem SQL, skryptowaniem między witrynami, złośliwymi żądaniami i innymi wzorcami ataków.
Wykrywanie zagrożeń oparte na uczeniu maszynowym
Analizuje ruch aplikacji i nietypowe zachowania, aby pomóc identyfikować potencjalne zagrożenia wykraczające poza tradycyjne metody bezpieczeństwa oparte na sygnaturach.
Bezpieczeństwo API
Obsługuje odkrywanie API, ochronę API i walidację schematu, aby pomóc zabezpieczyć nowoczesne środowiska aplikacji i usługi oparte na API.
Łagodzenie skutków działania botów
Pomaga identyfikować i kontrolować ruch zautomatyzowany, złośliwe boty, nadużycia danych uwierzytelniających, scrapowanie i inne niepożądane działania zautomatyzowane.
Elastyczne wdrażanie
Obsługuje scenariusze wdrażania jako serwer proxy odwrotny, Inline Transparent, Transparent Proxy, Offline Sniffing i WCCP, aby spełnić różne wymagania dotyczące architektury sieciowej.
Obsługa wysokiej dostępności
Obsługuje konfiguracje klastrowania Active-Passive i Active-Active, aby poprawić dostępność usług i wspierać planowanie ciągłości działania biznesu.
Opisy funkcji podsumowane z dokumentacji Fortinet FortiWeb.
FAQ
P1: Do czego służy Fortinet FWB-100F?
Fortinet FWB-100F, znany również jako FortiWeb 100F, to zapora aplikacji internetowych (WAF) zaprojektowana do ochrony stron internetowych, aplikacji internetowych i API przed zagrożeniami na poziomie aplikacji. Pomaga wykrywać i blokować złośliwy ruch, exploity internetowe i ataki zautomatyzowane.
P2: Jaka jest różnica między FortiWeb 100F a FortiGate 100F?
FortiWeb 100F i FortiGate 100F są przeznaczone do różnych celów bezpieczeństwa.
|
Porównanie
|
FortiWeb 100F
|
FortiGate 100F
|
|
Typ produktu
|
Zapora aplikacji internetowych (WAF)
|
Zapora nowej generacji (NGFW)
|
|
Główny cel
|
Ochrona aplikacji internetowych i API
|
Ochrona infrastruktury sieciowej
|
|
Skupienie na bezpieczeństwie
|
Ataki na poziomie aplikacji HTTP/HTTPS
|
Ruch sieciowy, zapora, IPS, VPN
|
|
Typowe zagrożenia
|
SQL injection, XSS, boty, exploity internetowe
|
Intruzje, malware, nieautoryzowany dostęp, zagrożenia sieciowe
|
|
Wdrożenie
|
Przed aplikacjami internetowymi lub serwerami
|
Brama sieciowa / obwód
|
|
Główni użytkownicy
|
Zespoły ds. bezpieczeństwa aplikacji internetowych
|
Administratorzy sieci i bezpieczeństwa
|
FortiWeb skupia się na bezpieczeństwie aplikacji internetowych, podczas gdy FortiGate skupia się na bezpieczeństwie sieci. Mogą być wdrażane razem w celu zapewnienia warstwowej ochrony.
P3: Czy FortiWeb 100F może chronić API?
Tak. FortiWeb zapewnia funkcje odkrywania i ochrony API zaprojektowane, aby pomóc identyfikować punkty końcowe API, walidować żądania i chronić API przed złośliwymi żądaniami i exploitami na poziomie aplikacji. Jest przydatny w środowiskach obsługujących aplikacje mobilne, usługi internetowe i zautomatyzowane integracje biznesowe.
P4: Czy FWB-100F obsługuje wysoką dostępność?
Tak. FortiWeb 100F obsługuje konfiguracje klastrowania Active-Passive i Active-Active. Wdrożenie wysokiej dostępności może pomóc w zmniejszeniu przerw w świadczeniu usług w krytycznych dla biznesu środowiskach internetowych, w zależności od projektu sieci i konfiguracji.
P5: Czy FortiWeb 100F nadaje się dla małych i średnich firm?
FortiWeb 100F może być praktyczną opcją dla organizacji wymagających dedykowanego bezpieczeństwa aplikacji internetowych, w tym SMB, oddziałów i mniejszych środowisk usług internetowych. Kupujący powinni ocenić oczekiwany ruch HTTP, wymagania dotyczące inspekcji SSL, złożoność aplikacji i politykę bezpieczeństwa przed wyborem urządzenia.
P6: Co należy potwierdzić przed zakupem Fortinet FWB-100F?
Przed złożeniem zamówienia klienci powinni potwierdzić:
-
Dokładny numer modelu: FWB-100F
-
Stan sprzętu: Nowy, odnowiony lub używany
-
Dołączone akcesoria i zasilacz
-
Wymagane licencje i subskrypcje FortiWeb
-
Opcje pokrycia gwarancyjnego i wsparcia technicznego
-
Czas dostawy i dostępność
-
Kompatybilność z istniejącą siecią i architekturą wdrażania
P7: Czy mogę uzyskać wsparcie techniczne i serwis pogwarancyjny dla FWB-100F?
Dostępność wsparcia technicznego zależy od umowy serwisowej sprzedawcy oraz statusu licencji lub gwarancji urządzenia. Przed zakupem należy potwierdzić z dostawcą gwarancję sprzętu, pomoc w konfiguracji, dostęp do oprogramowania układowego, aktywację licencji, politykę wymiany i wsparcie w rozwiązywaniu problemów.
P8: Jak wybrać między FortiWeb 100F a modelem FortiWeb o wyższej wydajności?
Wybór powinien opierać się na oczekiwanym ruchu internetowym, przepustowości HTTP, wymaganiach dotyczących przetwarzania SSL/TLS, wolumenie API, architekturze wdrażania i przyszłej skalowalności.
W przypadku środowisk z większym ruchem aplikacji lub bardziej wymagającymi wymaganiami dotyczącymi inspekcji bezpieczeństwa, bardziej odpowiednie mogą być modele FortiWeb o wyższej wydajności. Klienci powinni porównać oficjalne specyfikacje przepustowości i licencjonowanie funkcji przed aktualizacją.

 Twoja wiadomość musi mieć od 20 do 3000 znaków!
 Polish